যুক্তরাষ্ট্রে জনপ্রিয় রাইড শেয়ার সেবাদাতা প্রতিষ্ঠান উবারের চালকদের ব্যক্তিগত ও পরিচয়সংক্রান্ত তথ্য ফাঁসের ঘটনা নতুন করে উদ্বেগ তৈরি করেছে। আক্রান্ত তথ্যের মধ্যে ড্রাইভিং লাইসেন্স-সংক্রান্ত তথ্যও রয়েছে। তবে এ ঘটনার সবচেয়ে গুরুত্বপূর্ণ দিক সম্ভবত কত তথ্য ফাঁস হয়েছে, সেটি নয়। বরং কীভাবে সেই তথ্যে পৌঁছানো সম্ভব হয়েছিল, সেই প্রশ্নটি সামনে আসছে বড় হয়ে।
‘উবার ড্রাইভার ডেটা ব্রিচ এক্সপোজ আইডেন্টিটি রেকর্ডস’ শিরোনামের প্রতিবেদনে ঘটনার বিস্তারিত প্রকাশ করা হয়েছে।এখন পর্যন্ত প্রকাশিত তথ্য উবারের নিজস্ব নেটওয়ার্কে সরাসরি অনুপ্রবেশের প্রমাণ দেয় না। ঘটনার সূত্রপাত উবারের প্রযুক্তি সরবরাহকারী প্রতিষ্ঠান ফায়ারওয়ার্কস এআইয়ের অভ্যন্তরীণ প্রবেশ-পরিচয় বা অ্যাকসেস ক্রেডেনশিয়াল আক্রান্ত হওয়ার মধ্য দিয়ে।
সেই ক্রেডেনশিয়াল ব্যবহার করেই উবার-সংশ্লিষ্ট কিছু তথ্যে প্রবেশ করা হয়।এখানেই ঘটনাটি সাধারণ একটি তথ্য ফাঁসের চেয়ে বেশি গুরুত্বপূর্ণ হয়ে উঠেছে।
সূত্র: প্রথম আলো
 ডার্ক ওয়েব কী, যেভাবে কাজ করে
 হোয়াটসঅ্যাপে একবার দেখার পরই অদৃশ্য হয়ে যাবে ছবি ও ভিডিও
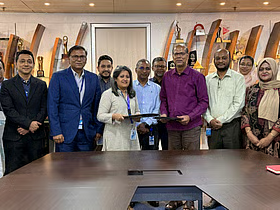 ঢাকা বিশ্ববিদ্যালয়ের ইইই বিভাগের গবেষণাগারে সার্ভার দিয়েছে গ্রামীণফোন
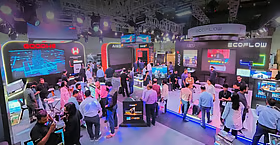 পাওয়ার বাংলাদেশ এক্সপোতে তিনটি বৈশ্বিক এনার্জি ব্র্যান্ড দেখাল এসিআই
 এআই স্মার্ট চশমা ও আপনার গোপনীয়তা

মন্তব্য ও মতামত
এই সংবাদ সম্পর্কে আপনার মতামত শেয়ার করতে পারেন।
Facebook-এ মতামত শেয়ার করুন